Antes de publicar, cada día que tu app está viva es un día en que un fallo puede costarte datos, dinero y la confianza de tus usuarios. Te decimos exactamente qué riesgo corres, qué corregir primero y cómo hacerlo — antes de que sea un incidente.
Tú construyes la app. Nosotros nos aseguramos de que puedas dormir tranquilo.
Te respondemos en menos de 24 h. Sin compromiso.
Si te identificas con alguno de estos, no estás solo. Para esto nos contratan.
La publicaste, funciona, pero no tienes idea de si alguien podría sacar datos o manipularla.
No sabes por dónde empezar ni qué documento entregar.
Herramientas que dicen “riesgo alto” sin explicar impacto ni cómo corregirlo.
Y contigo la confianza y la reputación de tu producto.
Tu equipo hace producto, no auditorías. Necesitas a alguien que lo haga por ti.
Firma, empaquetado y control de acceso son fáciles de descuidar.
Lo que realmente buscan nuestros clientes al contratarnos.
Qué tan expuesta está tu app y qué podría pasar si alguien la ataca.
Un informe que puedes mostrar a un cliente, inversor o a la tienda.
Priorizado por impacto de negocio, no por una lista interminable.
Tus usuarios te confían sus datos. Nosotros te ayudamos a merecerlo.
Correcciones claras para tu equipo, sin bloquear el lanzamiento.
Seguimiento mensual para detectar regresiones tras cada release.
Revisamos tus dependencias contra CVEs conocidas (SCA/SBOM).
Un proceso simple, sin que tengas que ser experto en seguridad.
Qué hace, qué datos maneja y qué te preocupa. Sin jerga.
Estático, dinámico y backend: lo que un escáner no ve.
Riesgos priorizados y cómo corregirlos, con código.
Comprobamos que las correcciones funcionan.
No un PDF de 200 alertas: respuestas concretas.
Cada hallazgo con pasos para reproducirlo.
Impacto técnico y de negocio en lenguaje claro.
Instrucciones y código exacto para tu equipo.
Matriz MASVS v2.1 con evidencia, lista para mostrar.
Una página sin tecnicismos para decidir.
Revisamos que todo siga bien tras cada actualización.
SBOM y escaneo de librerías (SCA) para saber si usas componentes vulnerables.
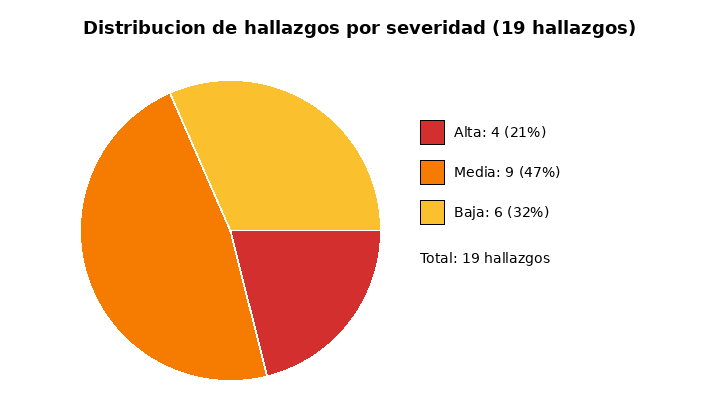
Finzy, una app Android de finanzas para freelancers. Esto es lo que encontramos y cómo lo priorizamos.
El equipo no sabía si su app era segura antes de crecer. Le entregamos un informe con reproducción exacta, impacto de negocio y código de remediación por hallazgo.
Si te identificas, esto es para ti.
Datos financieros y pagos: un fallo cuesta confianza y dinero. CTO, Head of Engineering, Lead Mobile, CEO.
Tus clientes enterprise exigen revisión de seguridad para cerrar contratos. Founder, CTO.
Datos de salud: una fuga es crítica. Cumplimiento normativo y confianza del paciente. CTO, Head of Product.
Pagos, datos personales y logística. Evita fraudes y manipulación. Founder, Gerente de Tecnología, Líder de Producto Móvil.
No necesariamente. Trabajamos con el APK/AAB de release y, si quieres una revisión más profunda, con acceso al backend. Tú decides el alcance.
Una auditoría estándar tarda entre 1 y 2 semanas según el alcance. Te damos un calendario claro antes de empezar.
Sí. De hecho, cuanto antes la revisemos, más barato es corregir. También tienes el plan Esencial para empezar.
Te lo decimos con la misma claridad. Un informe limpio también es un activo: te sirve para demostrar seguridad a clientes o inversores.
Sí. Firmamos confidencialidad y no compartimos tu información ni el informe sin tu permiso.
Por ahora auditamos Android. iOS está en camino; escríbenos y te avisamos cuando esté disponible.
Menos de lo que cuesta un incidente. Elige el nivel de profundidad.
Cuéntanos qué te preocupa de tu app. Te respondemos en menos de 24 h y te decimos, sin compromiso, qué haríamos.